Tous les projets
Projet perso
Publié le
Projet personnel – infrastructure complète
Homelab – Infrastructure personnelle complète
Présentation de mon « homelab » : virtualisation Proxmox VE, stockage TrueNAS (ZFS over iSCSI), conteneurs Docker pilotés par Komodo, réseau segmenté par VLAN sur Ubiquiti et supervision Beszel.
Sommaire 6 sections
Reproduire un environnement professionnel à domicile pour approfondir mes compétences en virtualisation, réseau, stockage et supervision. L’infrastructure évolue en continu : les métriques affichées sur la page d’accueil sont remontées en temps réel depuis ce homelab.
Virtualisation – Proxmox VE
- Hardware : AMD Ryzen 7 5700G (8c/16t), 128 Go de RAM
- Une douzaine de machines virtuelles sous Debian, Windows Server 2022, Home Assistant OS
- Services en VM : Jellyfin, Docker, Pélican, AD-DNS-DHCP
- Services en conteneur : Traefik, GitLab, Vaultwarden, Beszel, Authentik, Kan.bn
- Réseau segmenté par VLAN (LAN, ADMIN, PROD, IoT, DMZint, DMZext, MGMT)
Conteneurisation – Docker + Komodo
Gestion des hôtes et stacks Docker via Komodo (déploiement des stacks à partir de Git), répartis sur mes sous-réseaux :
srv-traefik– héberge le reverse proxysrv-gitlab– forge GitLab (dépôts Git, CI/CD, registry d’images)srv-docker-PROD– conteneurs de gestion et de supervision (Beszel, Homarr…)srv-docker-DMZint– services exposés sur internet via le reverse proxysrv-immich– conteneur Immich (gestionnaire de photos)srv-docker-mediarr– services de gestion des médias (Jellyfin)
Stockage – TrueNAS SCALE
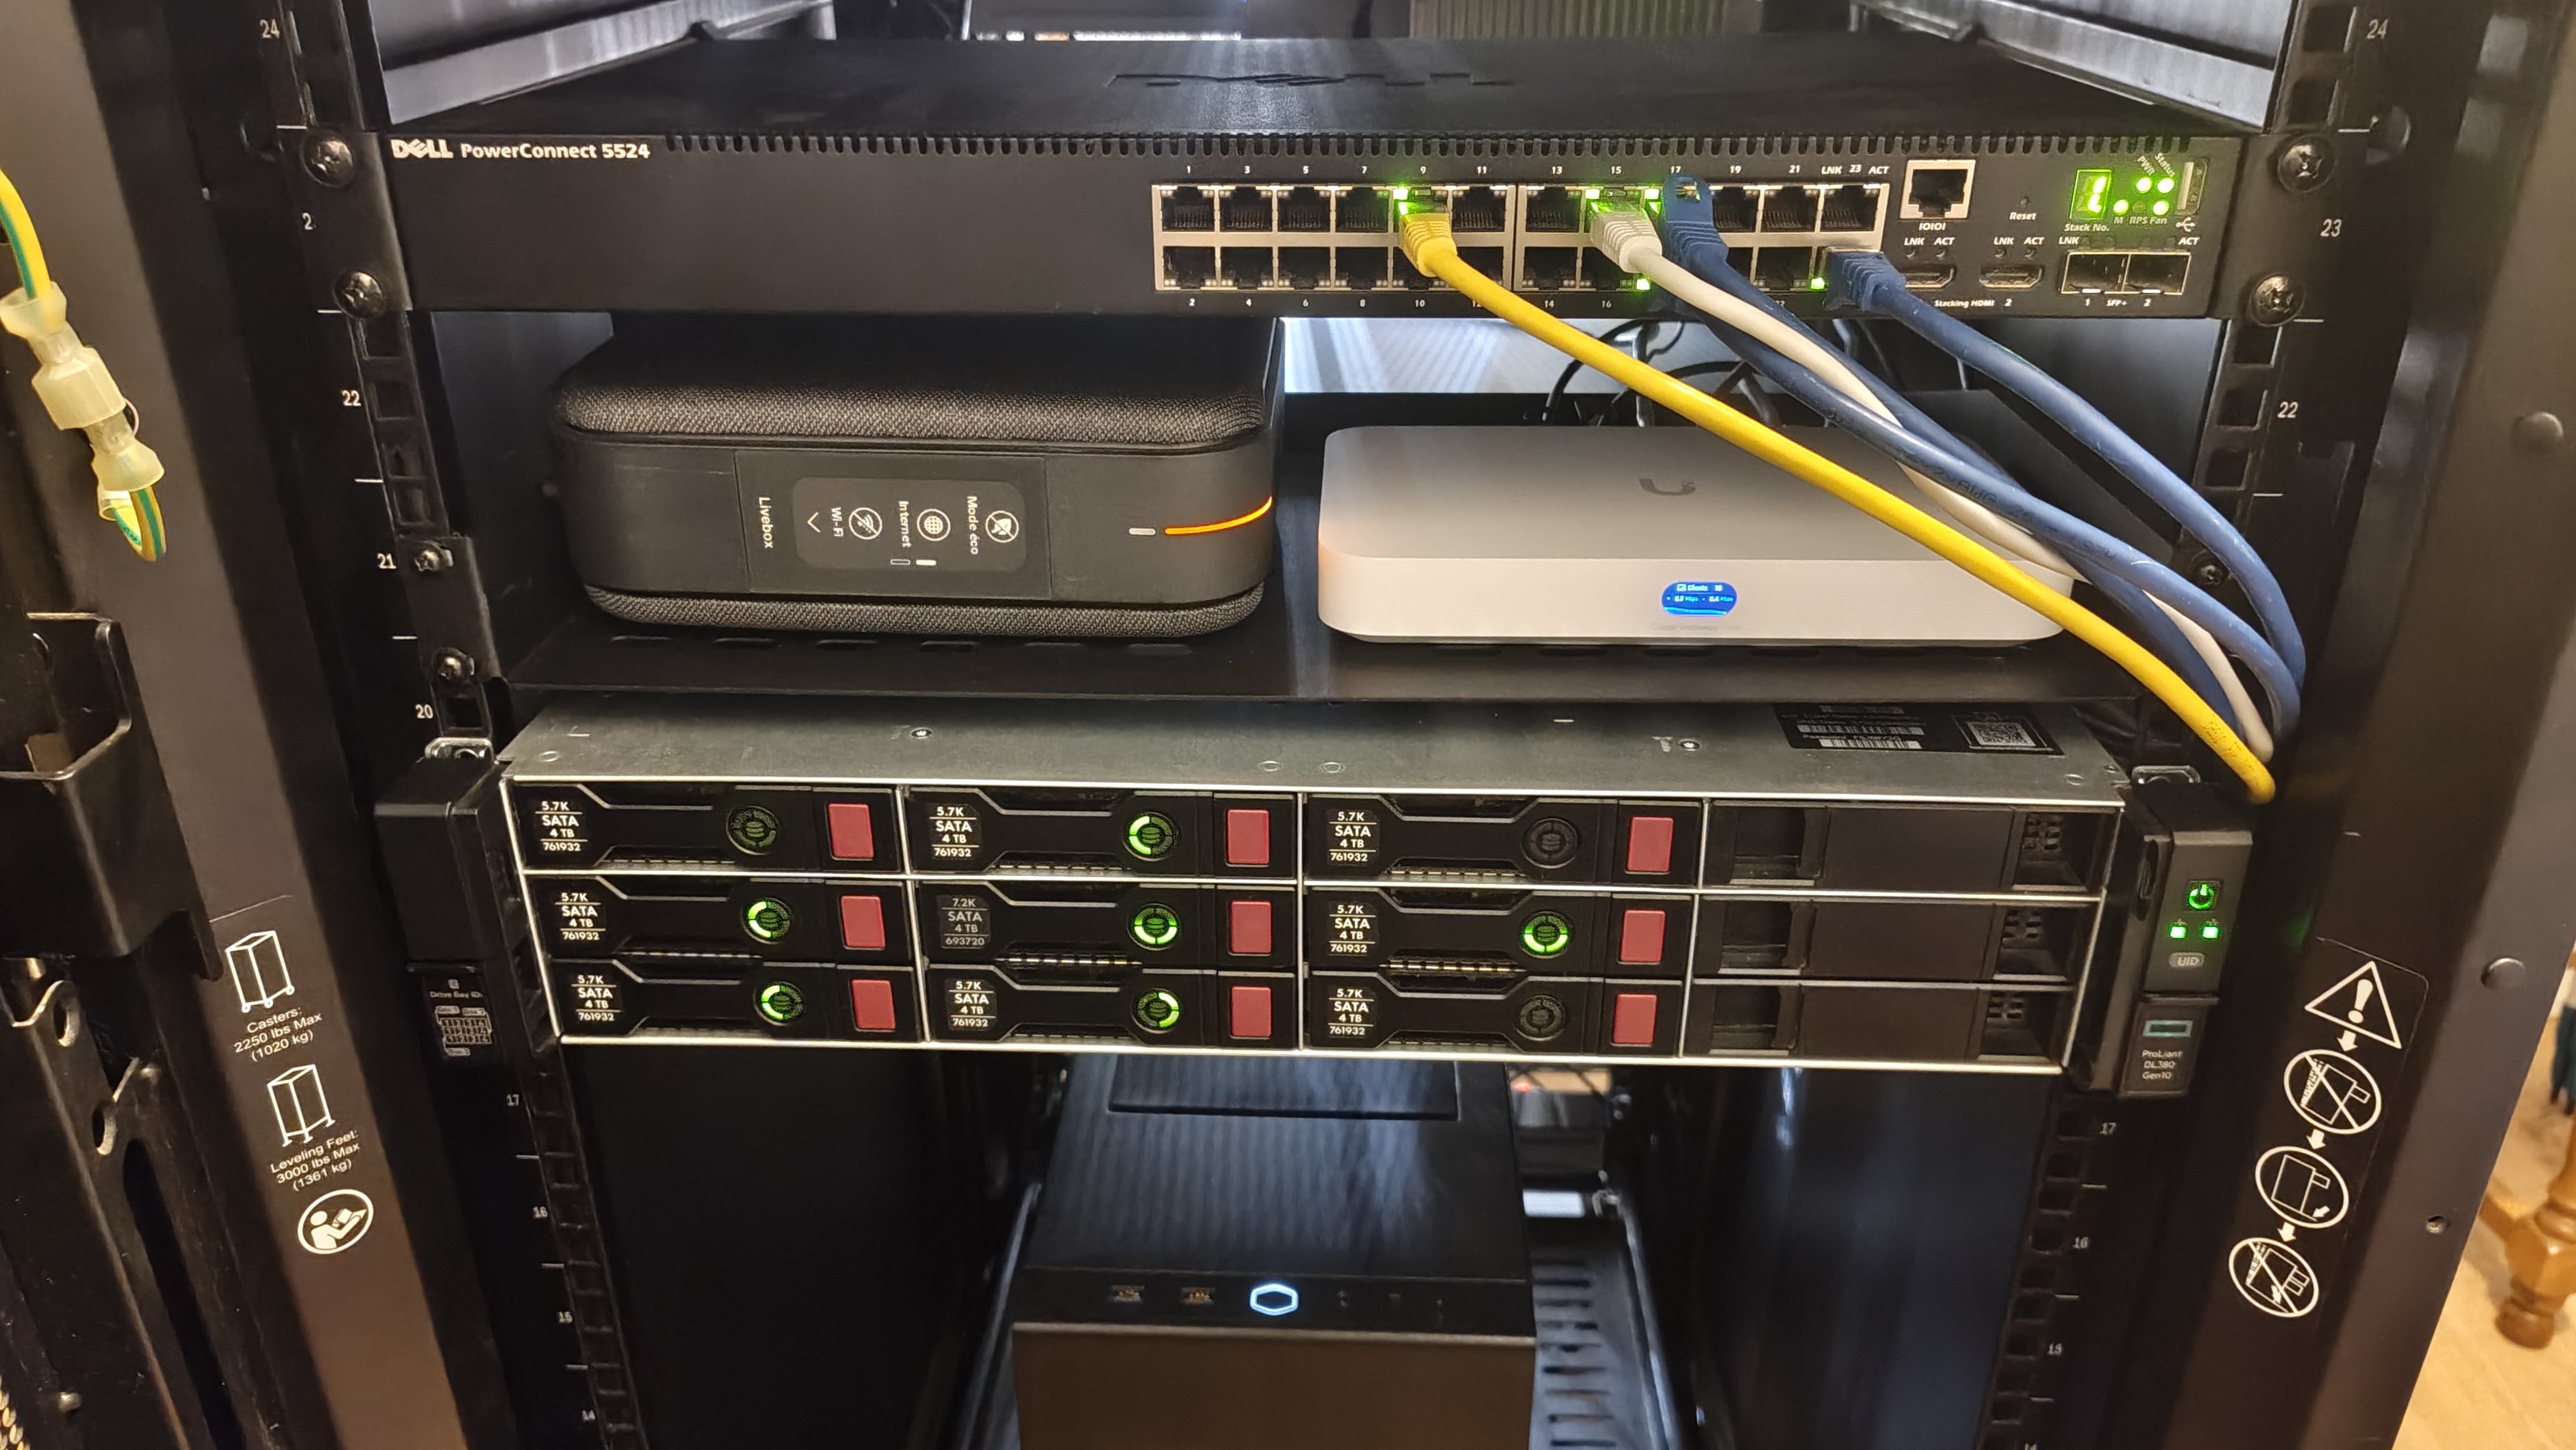
- Hardware : HPE ProLiant DL380 Gen10 – Intel Xeon Silver 4208 (8c/16t), 128 Go de RAM ECC
- Pool ZFS principal
GGcorp-pool– RAID-Z2 de 9 disques de 12 To dont 1 hot spare (≈ 64 To utiles) – SMB/NFS - Pool
nvme-pool– RAID 0, 2 NVMe (≈ 1.9 To) – stockage des disques de VM - Stockage des VM en ZFS over iSCSI : Proxmox provisionne directement des zvols sur TrueNAS via le plugin truenas-proxmox-plugin.
- Trafic iSCSI isolé sur un réseau 10 GbE dédié entre l’hyperviseur et le NAS
- Partages SMB/NFS pour les services et sauvegardes
- RAM ECC – scrubbing régulier, température et S.M.A.R.T. surveillés
Réseau & sécurité
- Pare-feu : appliance physique Ubiquiti UCG Fiber. Routage inter-VLAN, NAT, IPS/IDS et règles de filtrage centralisés sur l’appliance.
- WiFi : borne Ubiquiti U7 Lite – 2 SSID (LAN et IoT) en WPA2
- Switching :
- Switch 24 ports DELL 5524 – 1 Gb/s
- MikroTik CRS309-1G-8S – 10 Gb/s (réseau iSCSI dédié)
- Reverse proxy Traefik, DMZ interne et externe
- VLAN :
VLAN 2– LAN utilisateur – 192.168.2.0/24VLAN 3– ADMIN – 192.168.3.0/24VLAN 10– PROD – 172.16.10.0/24VLAN 11– IoT – 172.16.11.0/24VLAN 20– DMZ interne – 172.16.20.0/24VLAN 21– DMZ externe – 10.10.2.0/24VLAN 30– MGMT – 172.16.30.0/24
Énergie – onduleur
- Onduleur : Eaton 5PX 2200 IRT (2200 VA, rackable) – protège l’ensemble du rack contre les coupures et micro-coupures, et permet un arrêt propre des serveurs en cas de panne secteur prolongée.
Supervision – Beszel
- Supervision légère via Beszel (agent par hôte + hub central).
- Suivi CPU / RAM / disques / réseau des VM et conteneurs, alerting intégré.